Le 3 septembre, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), qui préside cette année le groupe de travail cyber du G7 sous présidence française, a publié avec ses homologues un « appel à l’action » sur la transition post-quantique. Le texte ne fixe aucune date nouvelle. Il demande de commencer au plus tôt. Ce rappel tombe à un moment précis : le premier jalon de la feuille de route européenne, qui impose aux États membres d’avoir lancé leur migration et rédigé leur plan national, expire le 31 décembre 2026.
La cryptographie post-quantique désigne des algorithmes qui s’exécutent sur des ordinateurs ordinaires mais sont conçus pour résister à un futur ordinateur quantique. Le calendrier de leur déploiement se joue désormais à trois échelles : la recherche, qui affine le coût d’une attaque ; les normes, presque achevées ; et les administrations, qui fixent des échéances.
I. Une menace qui commence avant l’ordinateur quantique
Les systèmes de chiffrement à clé publique les plus répandus, RSA et la cryptographie sur courbes elliptiques, reposent sur des problèmes mathématiques que l’algorithme de Shor, publié en 1994, résoudrait efficacement sur un ordinateur quantique suffisamment grand et fiable. Ces mécanismes protègent l’établissement des connexions sécurisées sur internet, les signatures de logiciels ou les cartes à puce.
Aucun ordinateur quantique ne menace aujourd’hui ces systèmes. Le risque est pourtant déjà présent, à cause d’une stratégie résumée par la formule « stocker maintenant, déchiffrer plus tard » : un adversaire intercepte et archive des communications chiffrées, en attendant de pouvoir les déchiffrer. Pour un secret diplomatique, un dossier médical ou un plan industriel qui doit rester confidentiel dix ou vingt ans, l’échéance pertinente n’est donc pas la date d’arrivée de la machine, mais cette date moins la durée de vie du secret.
II. Le coût estimé d’une attaque ne cesse de baisser
La question décisive est la taille de la machine nécessaire. Les estimations, publiées sous forme de prépublications non relues, se sont resserrées en six ans :
- en 2019, casser une clé RSA de 2 048 bits demandait, selon Craig Gidney et Martin Ekerå, environ 20 millions de qubits physiques pendant huit heures ;
- en mai 2025, Craig Gidney, chercheur chez Google, ramène le besoin à moins d’un million de qubits bruités, pour moins d’une semaine de calcul, en supposant des qubits qui se trompent une fois sur mille et des cycles d’une microseconde ;
- en mars 2026, une équipe réunissant notamment Ryan Babbush, Craig Gidney, Hartmut Neven et Dan Boneh estime qu’une courbe elliptique de 256 bits tomberait en quelques minutes avec moins de 500 000 qubits physiques. Les auteurs n’ont pas publié leurs circuits, remplacés par une preuve dite à divulgation nulle de connaissance ;
- en juin 2026, André Schrottenloher, chercheur d’Inria à Rennes, publie ouvertement des circuits de coût comparable, avec 6,5 à 10 % d’opérations élémentaires en moins.
Les plus grands processeurs actuels comptent de l’ordre d’un millier de qubits physiques, très loin des taux d’erreur supposés. L’écart reste donc considérable. Mais il se réduit des deux côtés à la fois : les machines progressent, et la facture algorithmique baisse. La notion de qubit logique, centrale dans ces estimations, est détaillée dans notre guide sur la correction d’erreurs.
III. Des normes presque complètes
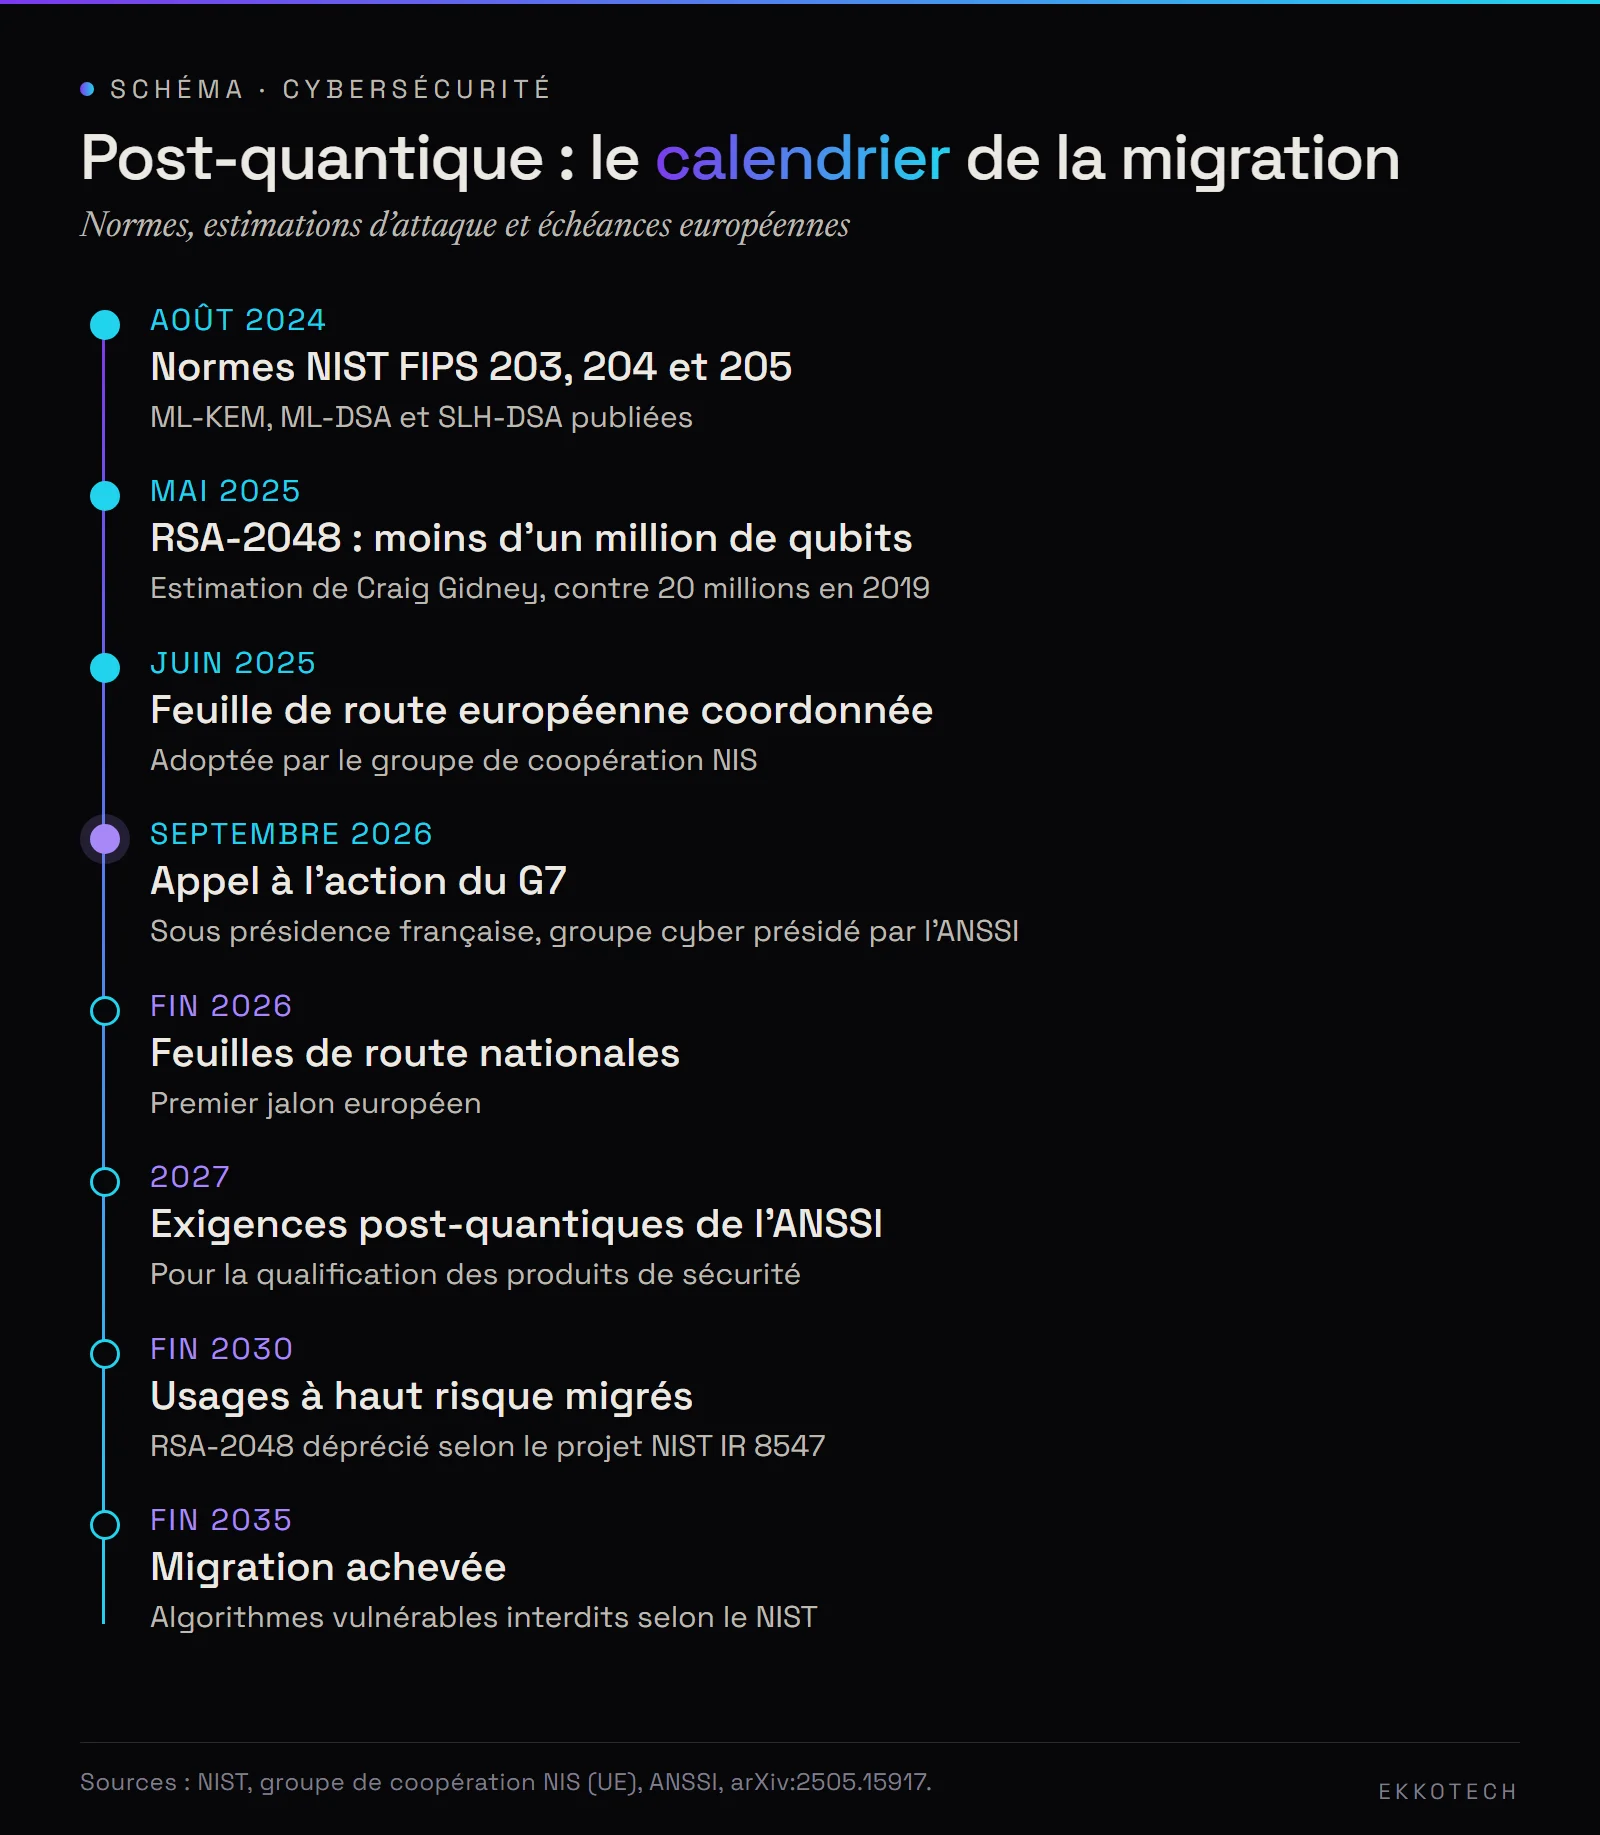
Côté standards, l’essentiel est en place depuis le 13 août 2024, date à laquelle le National Institute of Standards and Technology (NIST) américain a publié trois normes définitives : FIPS 203 (ML-KEM, pour l’échange de clés), FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA), deux schémas de signature. Les deux premiers reposent sur des problèmes de réseaux euclidiens, des structures géométriques en très grande dimension.
Le reste du programme accuse du retard. Le NIST a choisi le 11 mars 2025 l’algorithme HQC comme solution de secours à ML-KEM, avec un projet de norme annoncé « d’ici environ un an » et une version finale en 2027 ; ce projet n’a pas été publié à ce jour. La norme FIPS 206, consacrée à la signature FN-DSA, n’est toujours pas finalisée. Le document NIST IR 8547, qui prévoit de déprécier RSA-2048 et ses équivalents après 2030 puis de les interdire après 2035, n’existe qu’à l’état de projet, publié le 12 novembre 2024.
IV. L’Europe et la France fixent des échéances
Le 23 juin 2025, le groupe de coopération NIS, qui réunit les États membres, a adopté une feuille de route coordonnée. Elle prévoit trois paliers : avoir engagé la transition et établi des feuilles de route nationales au 31 décembre 2026 ; avoir migré les usages à haut risque, et activé par défaut les mises à jour post-quantiques, au 31 décembre 2030 ; avoir achevé les usages à risque moyen, et autant que possible les autres, au 31 décembre 2035. Les données dont la confidentialité doit durer au moins dix ans devront être protégées dès 2030.
L’ANSSI défend depuis 2022 une approche par hybridation : combiner un algorithme classique éprouvé et un algorithme post-quantique, de sorte qu’une faiblesse imprévue de l’un ne compromette pas l’ensemble. L’agence annonce des exigences post-quantiques pour la qualification de produits de sécurité à partir de 2027, et juge déraisonnable d’acquérir après 2030 des produits qui en seraient dépourvus. Elle a publié en janvier 2026 un avis sur l’agilité cryptographique, la capacité à changer d’algorithme sans refondre un système, puis en février des guides de transition pour les protocoles SSH, IPsec et TLS 1.3.
Ces textes émanent de régulateurs dont la mission est précisément d’anticiper le risque ; les estimations de ressources, elles, viennent en grande partie d’équipes de Google, entreprise engagée dans la course au matériel. Les deux sources convergent pourtant sur un point : la migration prendra une décennie, comme l’ont montré les transitions cryptographiques précédentes.
V. Ce qu’il faut surveiller
- La publication de la feuille de route nationale française, attendue avant le 31 décembre 2026 au titre du calendrier européen.
- Le projet de norme HQC et la version définitive de FIPS 206 au NIST.
- La version finale du document NIST IR 8547, qui officialiserait les dates de 2030 et 2035.
- L’entrée en vigueur des exigences post-quantiques de l’ANSSI pour la qualification des produits, en 2027.
- Toute nouvelle estimation de ressources, en particulier si des circuits sont publiés et vérifiables.
Sources
- ANSSI, appel à l’action du G7 sur la transition post-quantique (3 septembre 2026)
- ANSSI, dossier cryptographie post-quantique
- Commission européenne, feuille de route coordonnée de juin 2025
- NIST, publication des normes FIPS 203, 204 et 205
- NIST, sélection de HQC (mars 2025)
- NIST IR 8547, projet initial
- Gidney, estimation RSA-2048, arXiv:2505.15917
- Babbush et al., courbes elliptiques, arXiv:2603.28846
- Schrottenloher, arXiv:2606.02235
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.

Réactions