Le 7 septembre, l’ANSSI a rendu public un dispositif au nom explicite : REACTIV, pour « REponse & ACTion Interministérielle face aux Violations de données ». Demandé par le Premier ministre et lancé le 1er septembre selon le CERT-FR, le centre gouvernemental de veille et de réponse aux attaques, il autorise l’agence à imposer aux ministères des mesures de protection immédiates, dans des délais contraints. Pour une institution dont l’action auprès des administrations reposait jusqu’ici surtout sur l’accompagnement et la recommandation, le changement de registre est notable.
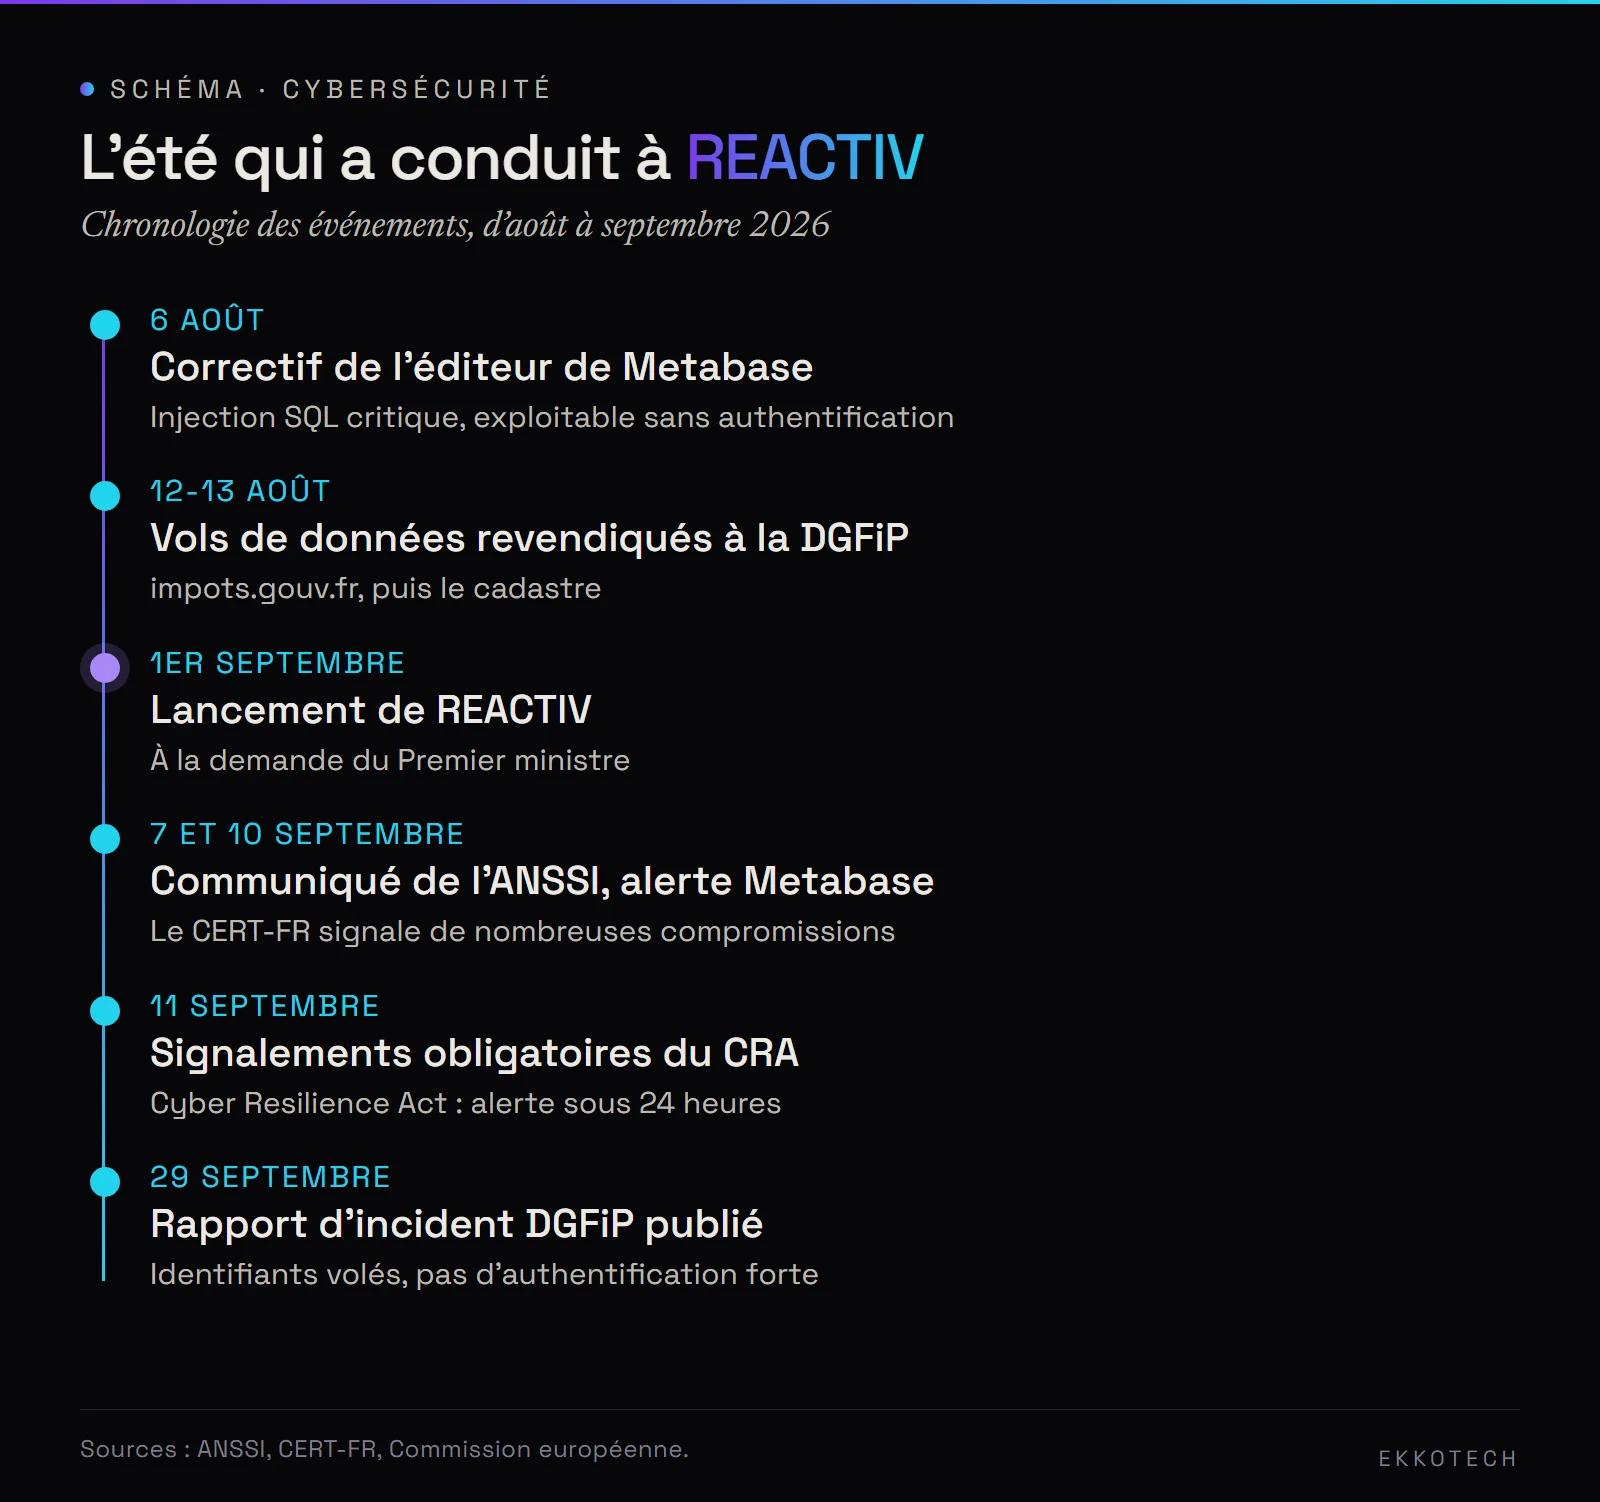
Ce dispositif n’est pas né d’une attaque sophistiquée. Il répond à une série d’intrusions estivales dont le rapport d’incident publié le 29 septembre décrit des causes élémentaires. C’est ce décalage qui en fait un objet d’analyse.
I. Ce que prévoit le dispositif
Selon le communiqué de l’ANSSI, REACTIV réoriente immédiatement une partie de ses moyens opérationnels vers deux tâches : aider les ministères à traiter les comptes d’utilisateurs compromis, et analyser les violations de données pour circonscrire plus vite les exfiltrations. L’agence se voit reconnaître deux capacités renforcées : exiger des mesures de protection dans des délais contraints, et centraliser la communication technique de crise lorsqu’une attaque touche les services de l’État.
Pour mesurer le changement, il faut rappeler l’organisation habituelle. La sécurité des systèmes d’information de l’État relève d’abord de chaque ministère, sous l’autorité de son haut fonctionnaire de défense et de sécurité, assisté d’un fonctionnaire de sécurité des systèmes d’information. L’ANSSI, rattachée au Secrétariat général de la défense et de la sécurité nationale, fixe les règles, conseille et intervient en renfort lors des incidents graves. Avec REACTIV, elle peut désormais fixer elle-même des délais de mise en œuvre.
Le communiqué présente REACTIV comme une opération de cyberdéfense et comme un complément de la feuille de route 2026-2027 des efforts prioritaires de sécurité numérique de l’État, dont le Premier ministre a demandé d’accélérer la mise en œuvre. Il ne cite ni texte juridique nouveau ni moyens supplémentaires : il s’agit d’un pouvoir d’injonction opérationnel, adossé à une décision du chef du gouvernement, plutôt que d’une compétence inscrite dans la loi. Sa durée n’est pas précisée. Interrogé par le site Silicon, le directeur général de l’agence, Vincent Strubel, parle d’une réorientation temporaire, destinée à limiter les dégâts.
II. L’été qui l’a déclenché
Deux séries d’événements se superposent. La première concerne la Direction générale des finances publiques (DGFiP). Le rapport d’incident de l’ANSSI, remis au Premier ministre le 24 septembre et publié cinq jours plus tard, retrace une activité malveillante de mai à août 2026 et deux vols de données revendiqués les 12 et 13 août, visant le site impots.gouv.fr puis le cadastre. Ces vols n’avaient été détectés ni par la DGFiP ni par l’ANSSI avant leur revendication.
La seconde concerne Metabase, un logiciel libre de tableaux de bord utilisé dans plusieurs administrations. L’éditeur a publié un correctif le 6 août pour une vulnérabilité critique d’injection SQL, exploitable sans authentification. Le CERT-FR a émis une alerte le 10 septembre en faisant état de nombreuses compromissions. Selon le point de situation du 30 septembre, tel que résumé par le cabinet Leto, 99 violations ont été signalées depuis le 1er août, dont 67 confirmées, et neuf instances Metabase ministérielles ont été compromises. Ces chiffres n’ont pas pu être vérifiés dans le document original.
III. Ce que révèle le rapport DGFiP
Les causes identifiées par l’ANSSI relèvent de ce que les spécialistes appellent l’hygiène informatique : des identifiants volés après avoir été utilisés sur des équipements personnels ; l’absence d’authentification forte, c’est-à-dire d’un second facteur au-delà du mot de passe ; des applications sensibles exposées sans cloisonnement, si bien qu’un accès obtenu quelque part ouvrait la voie à d’autres données.
Le profil des attaquants va dans le même sens. Selon Vincent Strubel, cité par Silicon, il s’agit souvent de jeunes, français, peu coordonnés, qui frappent puis disparaissent. Rien à voir avec les opérations d’espionnage étatique que l’ANSSI documente par ailleurs : le 13 juillet, la France a attribué au Centre 16 du FSB russe, connu sous le nom de Turla, une campagne visant depuis 2010 la diplomatie, la défense, la justice et des entreprises technologiques.
La leçon est désagréable pour l’État : des acteurs modestes ont pu exploiter pendant des mois des faiblesses connues, documentées dans les guides de l’agence depuis des années. REACTIV traite le symptôme en accélérant la réaction ; la feuille de route 2026-2027 est censée traiter la cause.
IV. Un cadre juridique en décalage
Le contexte européen accentue la pression. Depuis le 11 septembre 2026, le Cyber Resilience Act, règlement (UE) 2024/2847, oblige les fabricants de produits numériques à signaler les vulnérabilités activement exploitées et les incidents graves : une alerte sous 24 heures, une notification sous 72 heures, puis un rapport final dans les quatorze jours suivant la mise à disposition d’un correctif, ou dans le mois pour un incident. La plateforme de signalement unique de l’ENISA, l’agence européenne de cybersécurité, fonctionne depuis cette date en capacité initiale. En France, l’ANSSI y joue le rôle de centre national de réponse.
À l’inverse, la directive NIS 2, qui étend les obligations de sécurité à des milliers d’entités publiques et privées et devait être transposée avant le 17 octobre 2024, ne l’est toujours pas. Le projet de loi dit « résilience », adopté par le Sénat le 12 mars 2025 puis examiné en commission spéciale à l’Assemblée nationale en septembre 2025, n’a jamais été inscrit en séance publique. Les administrations centrales restent ainsi régies par des règles internes plutôt que par un cadre législatif contraignant, ce qui explique en partie le recours à une instruction du Premier ministre.
Ce rattrapage s’ajoute à des chantiers de plus long terme pour les mêmes équipes, à commencer par la migration vers la cryptographie post-quantique, dont le calendrier européen fixe un premier jalon à la fin de 2026.
V. Ce qu’il faut surveiller
- Les prochains points de situation REACTIV publiés par le CERT-FR, et la durée effective du dispositif, non précisée à ce jour.
- Une éventuelle inscription du projet de loi « résilience » à l’ordre du jour de l’Assemblée nationale.
- Le bilan de la feuille de route 2026-2027 de sécurité numérique de l’État, notamment le déploiement de l’authentification forte.
- Le 11 décembre 2027, date d’application complète du Cyber Resilience Act.
Sources
- ANSSI, communiqué REACTIV (7 septembre 2026)
- ANSSI, rapport d’incident DGFiP (29 septembre 2026)
- CERT-FR, alerte CERTFR-2026-ALE-010 (Metabase)
- CERT-FR, CERTFR-2026-CTI-006
- Silicon, entretien avec Vincent Strubel
- Leto, synthèse du point de situation du 30 septembre
- ANSSI, attribution au FSB (13 juillet 2026)
- Commission européenne, Cyber Resilience Act
- Sénat, dossier législatif du projet de loi « résilience »
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.

Réactions