Le règlement européen sur l’intelligence artificielle, dit AI Act, devait atteindre son plein régime le 2 août 2026. Il ne l’a fait qu’en partie. Le règlement (UE) 2026/1744 du 8 juillet 2026, surnommé « omnibus numérique sur l’IA », publié au Journal officiel de l’Union le 24 juillet et entré en vigueur le 27, a repoussé de seize mois les obligations les plus lourdes, celles des systèmes à haut risque. Mais il n’a pas tout suspendu : les règles de transparence s’appliquent depuis le 2 août, et deux interdictions nouvelles entreront en vigueur le 2 décembre 2026.
Pour les entreprises comme pour les administrations, le texte de 2024 se lit donc désormais à travers ce correctif. Voici ce qui s’applique, ce qui attendra, et ce qui reste flou en France.
I. Ce qui s’applique déjà
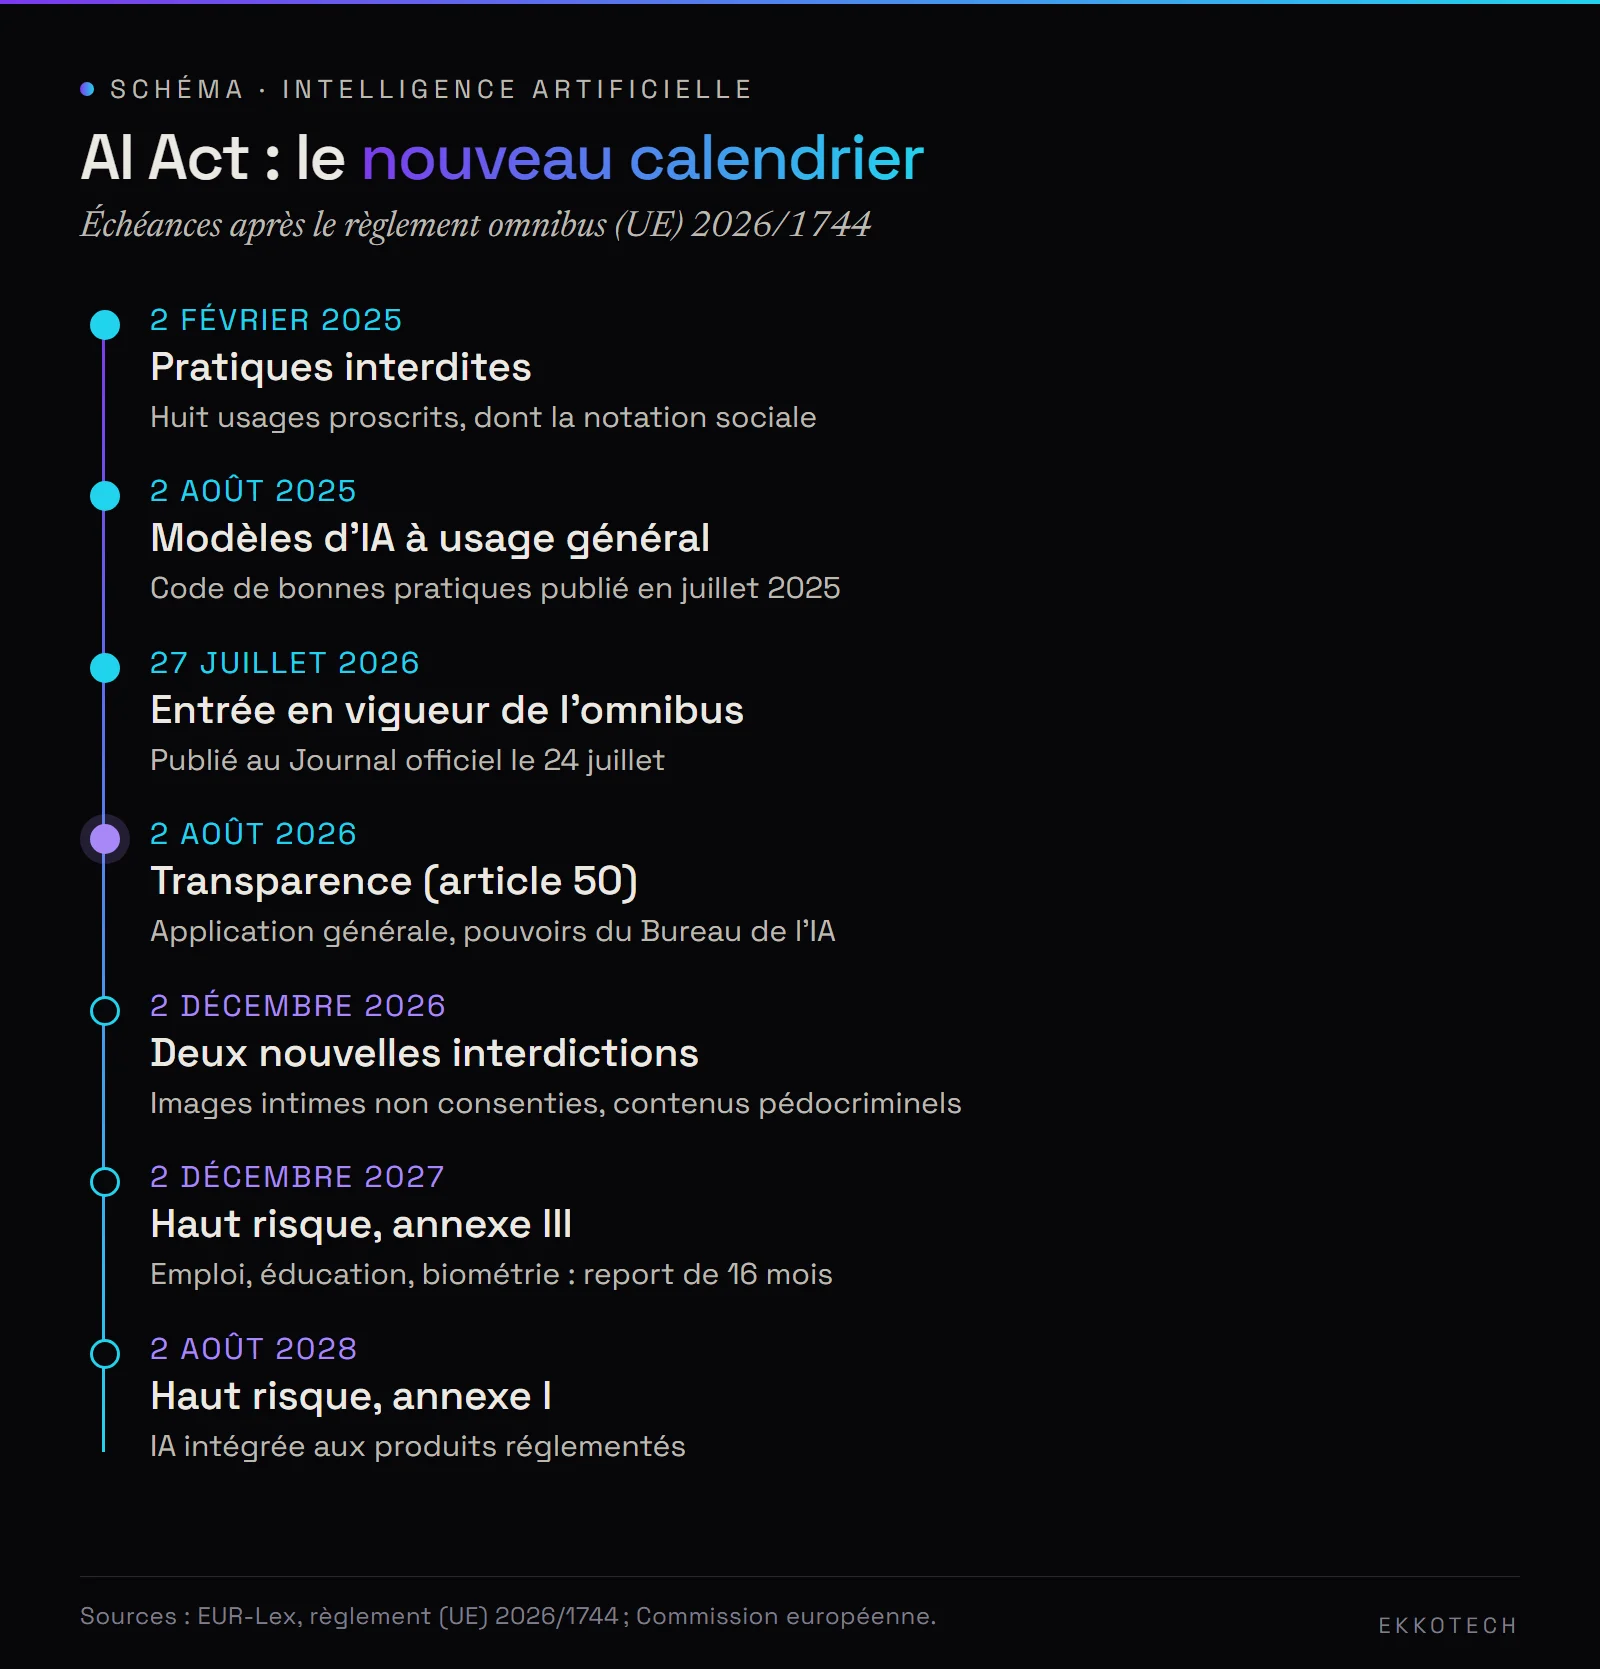
L’AI Act classe les usages de l’IA selon leur niveau de risque. Le premier étage est en vigueur depuis le 2 février 2025 : huit pratiques sont interdites, parmi lesquelles la notation sociale ou la manipulation exploitant la vulnérabilité de certaines personnes. L’article 4 sur la « maîtrise de l’IA », qui imposait de garantir un niveau suffisant de compétence aux personnes utilisant ces systèmes, a été assoupli par l’omnibus : les opérateurs doivent désormais « prendre des mesures pour soutenir » cette maîtrise.
Le deuxième étage date du 2 août 2025 : les obligations des modèles d’IA à usage général, ces grands modèles capables de servir de base à de multiples applications. Un code de bonnes pratiques publié par la Commission le 10 juillet 2025, structuré en trois chapitres (transparence, droit d’auteur, sûreté et sécurité), a été signé notamment par Anthropic, Google, Microsoft, Mistral AI et OpenAI ; xAI n’en a signé que le chapitre consacré à la sûreté.
Le troisième étage est entré en application le 2 août 2026. L’article 50 impose de signaler à l’utilisateur qu’il échange avec une IA et de marquer les contenus synthétiques. Le Bureau européen de l’IA, rattaché à la Commission, dispose de pouvoirs renforcés, dont des astreintes pouvant atteindre 5 % du chiffre d’affaires journalier moyen, et peut sanctionner directement les fournisseurs de modèles à usage général. Un code de bonnes pratiques facultatif sur le marquage des contenus générés, publié le 10 juin 2026, comptait environ 190 signataires fin juillet selon la Commission.
II. Ce que l’omnibus a reporté
Le report concerne les systèmes dits à haut risque. Ceux de l’annexe III, qui couvre la biométrie, l’emploi, l’éducation, l’accès aux services essentiels ou la justice, devront respecter leurs obligations au 2 décembre 2027 au lieu du 2 août 2026. Ceux de l’annexe I, c’est-à-dire l’IA intégrée à des produits déjà réglementés comme les dispositifs médicaux ou les jouets, suivront le 2 août 2028. Les machines basculent vers le seul règlement sectoriel 2023/1230. L’échéance de 2030 pour les systèmes utilisés par les autorités publiques reste inchangée.
Ce report n’est pas anodin, car ces obligations sont les plus coûteuses du règlement. Un fournisseur de système à haut risque doit mettre en place un système de gestion des risques, garantir la qualité des données d’entraînement, tenir une documentation technique, assurer une supervision humaine et faire évaluer la conformité de son système avant sa mise sur le marché. Les normes techniques censées guider ces démarches, confiées aux organismes européens de normalisation, n’étaient pas prêtes : c’est l’un des arguments avancés pour justifier le délai.
Le texte ajoute d’autres assouplissements : une base légale pour traiter des données sensibles lorsqu’il s’agit de détecter et corriger des biais, des allègements pour les PME et les petites entreprises de taille intermédiaire (« small mid-caps »), et une compétence exclusive du Bureau de l’IA pour les systèmes bâtis sur un modèle du même fournisseur ou intégrés aux très grandes plateformes en ligne. Les plafonds de sanction ne changent pas : jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial pour une pratique interdite, 15 millions ou 3 % pour les autres manquements.
III. Ce qui arrive le 2 décembre
L’omnibus n’a pas fait que retarder. Sous la pression du groupe Renew et de la commission des libertés civiles du Parlement européen, il crée deux interdictions. La première vise les systèmes qui génèrent ou manipulent des images, vidéos ou sons réalistes montrant les parties intimes ou l’activité sexuelle d’une personne identifiable sans son consentement explicite : les applications dites de « nudification ». La seconde vise la génération de contenus pédocriminels. Un fournisseur n’est concerné que si cette génération est la finalité du système, ou si elle est prévisible et reproductible faute de garde-fous adéquats.
À la même date, les systèmes génératifs mis sur le marché avant le 2 août 2026 devront à leur tour appliquer le marquage lisible par machine de leurs contenus.
Le Parlement a adopté le texte le 16 juin par 423 voix contre 57 et 174 abstentions. L’eurodéputée suédoise Arba Kokalari (PPE), favorable à la simplification, a résumé le compromis d’une formule : « nous appuyons sur le bouton pause de l’AI Act ». La pause est partielle, et l’essentiel des synthèses disponibles provient de cabinets d’avocats qui vendent du conseil en conformité, ce qui incite à la lecture directe du texte.
IV. La France n’a pas désigné ses autorités
L’article 70 du règlement imposait à chaque État de désigner ses autorités de surveillance au 2 août 2025. La France ne l’a pas fait. La désignation passe par le projet de loi d’adaptation au droit de l’Union (DDADUE), adopté par le Sénat le 18 février 2026 puis transmis à l’Assemblée nationale, où il n’a pas encore été examiné. Un amendement du gouvernement confie le rôle central à la CNIL, chargée du contrôle des pratiques interdites et des obligations de transparence, la DGCCRF partageant certaines compétences. Contrairement à ce qu’affirment plusieurs sites, aucune autorité n’est donc formellement désignée à ce jour.
Cette lenteur contraste avec la vitesse de diffusion de la technologie : les premières mesures de ses effets sur le marché du travail, publiées par la Banque de France, concernent déjà les jeunes salariés.
V. Ce qu’il faut surveiller
- Le 2 décembre 2026 : entrée en application des deux nouvelles interdictions et du marquage pour les systèmes génératifs existants.
- L’examen du projet de loi DDADUE à l’Assemblée nationale, qui désignera la CNIL et les autres autorités françaises.
- Les lignes directrices définitives de la Commission sur la classification des systèmes à haut risque, dont le projet date du 19 mai 2026.
- Le 2 août 2027 : bacs à sable réglementaires nationaux obligatoires et mise en conformité des modèles antérieurs à 2025.
- Le 2 décembre 2027, puis le 2 août 2028 : obligations des systèmes à haut risque.
Sources
- EUR-Lex, règlement (UE) 2026/1744
- Commission européenne, cadre réglementaire de l’IA et calendrier
- Parlement européen, communiqué du 16 juin 2026
- Commission européenne, code de bonnes pratiques pour l’IA à usage général
- Commission européenne, code de bonnes pratiques sur les contenus générés
- Assemblée nationale, dossier du projet de loi DDADUE
- Next, le rôle de la CNIL (13 février 2026)
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.

Réactions